
“No hay en este momento un sistema que sea 100% seguro y que garantice que nada va a pasar”, advirtió el especialista Eduardo Winkler sobre el voto electrónico. Pidió que la boleta única de Salta conserve siempre el respaldo en papel, y dijo que ningún gobierno admitirá nunca el riesgo de una falla.
En una semana de apagones, vuelos cancelados y bancos caídos, el especialista en ciberseguridad Eduardo Winkler, docente en cibercrimen y ciberinteligencia, pidió bajar el dramatismo y subir la prevención. “No es algo que tenga que preocuparnos, pero sí que tenga que ocuparnos”, planteó.
Convivir con la amenaza
 Winkler descartó que todo se explique por una conspiración de la inteligencia artificial. Comparó el escenario con la salud: así como existen virus y bacterias, el avance tecnológico expone nuevas superficies de ataque. “Ninguna economía del mundo puede permanecer aislada de internet”, sostuvo. Dijo que que ocurra o no un ataque depende de cómo se protejan las empresas y de sus protocolos para gestionar un incidente y recuperarse.
Sobre el riesgo de que un error o un ataque derive en un conflicto bélico, fue directo: “Ningún gobierno lo va a decir nunca”. Agregó que los Estados se ocupan de mostrar que trabajan para evitarlo, y que sobre la posible financiación estatal de grupos de ciberdelincuentes “siempre se sospecha, pero nunca lo vamos a saber”.
La IA, un auto a 200 por hora
Para Winkler, la inteligencia artificial funciona de los dos lados. Procesa a una velocidad que ningún humano alcanza y puede detectar errores, pero también explotar vulnerabilidades. La comparó con un auto: “Puedo usarlo para transportarme o ponerlo a 200 kilómetros por hora y matar a una persona”. Lo que cambia, dijo, es la conducta de quien lo maneja.
Prefiere hablar de “ciberdelincuentes” y no de “hackers”, aunque admitió que “la batalla cultural está perdida”. Como ejemplo de un ataque planificado durante meses, citó el robo de criptoactivos a Binance, donde falló la seguridad interna: un empleado hizo clic en un enlace malicioso.
El eslabón débil es la persona
Sobre los ahorros en el banco, explicó que la seguridad depende de la política de la entidad. El usuario, en cambio, puede reforzar su contraseña y activar un segundo factor de autenticación. Aclaró que, en general, las víctimas de fraude fueron engañadas antes: “Es más fácil atacar la mente de una persona que la infraestructura tecnológica de un banco”.
También habló de los permisos que se conceden a las aplicaciones. Aclaró que no estamos siendo “investigados”, pero sí “monitorizados”. Entregamos datos de forma voluntaria a empresas que no están en el país, con servidores de ubicación incierta. Una acción judicial contra ellas es difícil, porque el delito tiene que estar tipificado en ambos países.
La boleta única en Salta
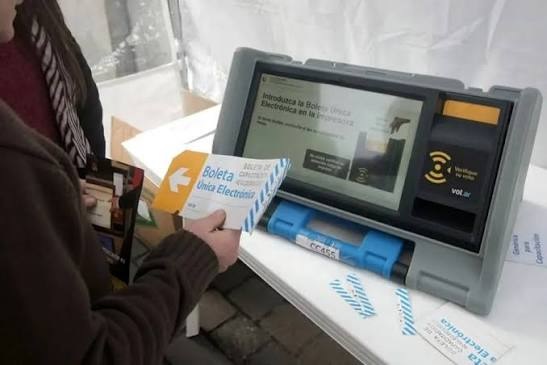 Consultado sobre si la boleta única electrónica puede ser hackeada, respondió que las comunicaciones viajan por ondas electromagnéticas y, así como pueden transmitirse, “también pueden ser interceptadas”. El voto forma parte de ese universo. De ahí a que ocurra, aclaró, “la verdad no lo sabemos”.
Por eso valoró el respaldo en papel: “Permite hacer un doble check” ante cualquier sospecha. “Eso siempre será mucho mejor que el voto electrónico sin este tipo de respaldo”, concluyó.